Diferencia entre rol y permiso individual, cómo funciona el alcance por sede, los managers mono-sede frente a multi-sede, las excepciones con caducidad y la comprobación en /admin/roles/audit.
En KlyraOS el rol define un paquete inicial de permisos, pero cada permiso también puede ajustarse individualmente y, sobre todo, aplicarse sede por sede. Entender cómo se combinan rol, permiso individual y sede es imprescindible para configurar de forma fiable quién ve qué, y dónde.
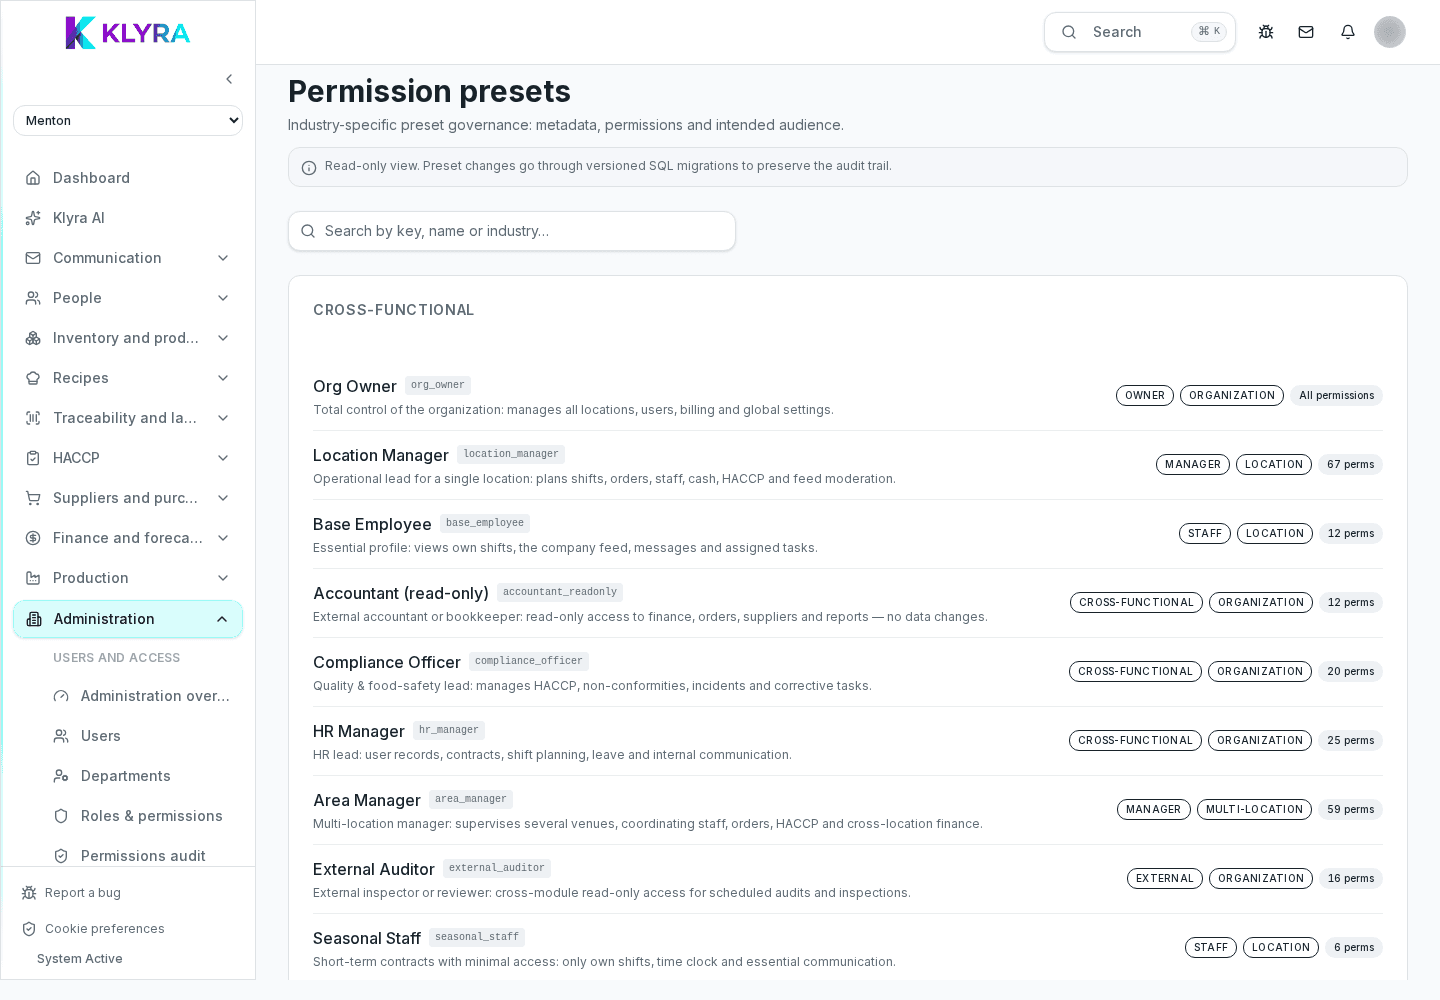
El rol (Admin, Manager, Base o un rol personalizado) establece el paquete básico de permisos que tiene una persona. El permiso individual es en cambio una regla precisa sobre una función concreta, por ejemplo "gestionar recepciones de mercancía" o "aprobar correcciones de fichaje", que puedes activar o revocar sin cambiar el rol asignado.
Trabajar con permisos individuales es útil cuando una persona necesita una excepción respecto a su rol, sin tener que crear o modificar un rol para toda la organización.
Los roles y los permisos nunca se aplican de forma genérica: siempre están vinculados a las sedes a las que está asignada la persona. La misma persona puede tener el rol Manager en la sede A y ningún acceso a la sede B, simplemente porque nunca se le asignó.
Este alcance es lo que permite que convivan varias sedes en la misma organización con seguridad: añadir una sede a una persona amplía lo que ve, quitársela la excluye de inmediato de esos datos, con independencia del rol que mantenga en otras sedes.
Un manager mono-sede ve y gestiona solo el local al que está asignado: turnos, inventario, APPCC y caja de esa sede únicamente. Un manager multi-sede, en cambio, tiene varias sedes asignadas a la vez y, si su rol lo permite, también puede ver resúmenes agregados que comparan las sedes entre sí.
El tipo de manager no depende del nombre del rol sino del número de sedes realmente asignadas en su ficha de usuario: dos personas con el mismo rol Manager pueden tener alcances muy distintos.
Para necesidades temporales, por ejemplo cubrir una ausencia o un proyecto limitado en el tiempo, puedes conceder una excepción: un permiso adicional válido solo hasta una fecha que tú eliges. Al llegar la fecha, el permiso se retira automáticamente, sin necesidad de recordarlo ni de volver a intervenir en la ficha de usuario.
Las excepciones con caducidad son preferibles a las excepciones permanentes cuando ya sabes que la necesidad es limitada en el tiempo: evitan dejar permisos ampliados olvidados una vez terminada la necesidad.
Antes de dar por hecho que una combinación de rol, permisos individuales y sedes funciona como se esperaba, abre la página de auditoría de permisos en Usuarios y permisos (/admin/roles/audit). Allí puedes comprobar, para cada persona, qué permisos están realmente activos sede por sede, incluidas las excepciones y las que aún tienen caducidad vigente.
Esta comprobación es especialmente útil después de crear un rol personalizado, añadir una excepción con caducidad o modificar las sedes asignadas a alguien: la página de auditoría muestra el resultado final, no solo las reglas aplicadas por separado.
¿Un permiso individual prevalece siempre sobre el rol?
Sí, un permiso activado o revocado manualmente en la ficha de una persona tiene prioridad sobre lo que establecería solo el rol para esa función concreta.
¿Qué ocurre con una excepción cuando llega su caducidad?
El permiso adicional se retira automáticamente en la fecha establecida, sin necesidad de volver a intervenir en la ficha de usuario.
¿Cómo sé si un manager es mono-sede o multi-sede?
Consulta la lista de sedes asignadas en su ficha de usuario: si tiene más de una, es un manager multi-sede.
¿Dónde compruebo qué ve realmente una persona después de todos los cambios?
En la página de auditoría de permisos (/admin/roles/audit), que muestra los permisos realmente activos sede por sede, incluidas excepciones y excepciones con caducidad.
¿Te ha resultado útil esta guía?
¿Sigues necesitando ayuda?
Describe el problema: adjuntamos automáticamente página, local, organización y rol.
Contactar con soporte