Differenza tra ruolo e permesso singolo, come funziona lo scoping per sede, i manager multi-sede e la verifica in /admin/roles/audit.
In KlyraOS il ruolo definisce un pacchetto di permessi di partenza, ma ogni permesso può essere regolato singolarmente e, soprattutto, applicato sede per sede. Capire come si combinano ruolo, permesso singolo e sede è indispensabile per configurare in modo affidabile chi vede cosa, dove.
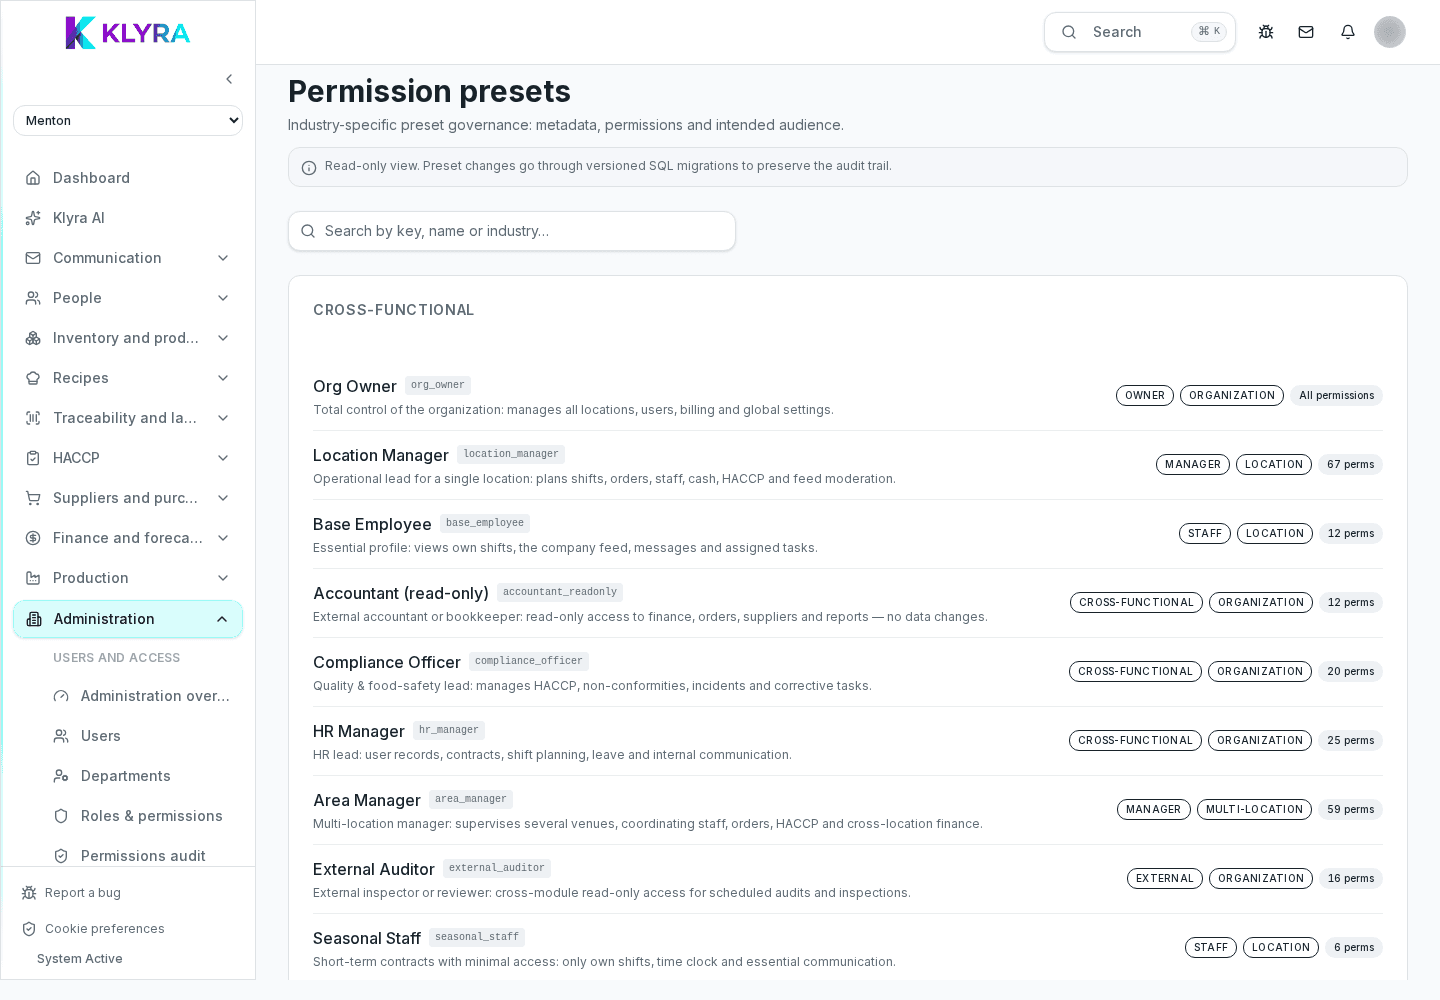
Il ruolo (Admin, Manager, Base o un ruolo personalizzato) stabilisce l’insieme di permessi che una persona ha di base. Il permesso singolo è invece una regola puntuale su una funzione precisa, per esempio "gestire ricezioni merci" o "approvare correzioni di timbratura", che puoi attivare o revocare senza cambiare il ruolo assegnato.
Lavorare con i permessi singoli è utile quando una persona ha bisogno di un’eccezione rispetto al proprio ruolo, senza dover creare o modificare un ruolo per tutta l’organizzazione.
Ruolo e permessi non si applicano mai in modo generico: sono sempre legati alle sedi a cui la persona è assegnata. La stessa persona può avere il ruolo Manager nella sede A e nessun accesso alla sede B, semplicemente perché non le è mai stata assegnata.
Questo scoping è quello che rende sicura la convivenza di più locali nella stessa organizzazione: aggiungere una sede a una persona amplia cosa vede, toglierla la esclude subito da quei dati, indipendentemente dal ruolo che mantiene altrove.
Un manager mono-sede vede e gestisce solo il locale a cui è assegnato: turni, magazzino, HACCP e cassa di quella sede soltanto. Un manager multi-sede ha invece più locali assegnati contemporaneamente e, se il suo ruolo lo prevede, può vedere anche riepiloghi aggregati che confrontano le sedi tra loro.
Il tipo di manager non dipende dal nome del ruolo ma dal numero di sedi effettivamente assegnate nella sua scheda utente: due persone con lo stesso ruolo Manager possono avere ambiti molto diversi.
Per esigenze temporanee, per esempio una copertura durante un’assenza o un progetto limitato nel tempo, puoi concedere un override: un permesso aggiuntivo valido solo fino a una data che scegli tu. Alla scadenza il permesso viene ritirato automaticamente, senza bisogno di ricordarsene o di intervenire di nuovo sulla scheda utente.
Gli override con scadenza sono da preferire alle eccezioni permanenti quando sai già che il bisogno è limitato nel tempo: evitano di lasciare permessi allargati dimenticati dopo che la necessità è finita.
Prima di dare per scontato che una configurazione di ruolo, permessi puntuali e sedi funzioni come previsto, apri la pagina di audit dei permessi in Utenti e permessi (/admin/roles/audit). Lì puoi controllare, per ogni persona, quali permessi risultano effettivamente attivi sede per sede, comprese le eccezioni e gli override ancora validi.
Questa verifica è particolarmente utile dopo aver creato un ruolo personalizzato, aggiunto un override con scadenza o modificato le sedi assegnate a qualcuno: la pagina di audit mostra il risultato finale, non solo le singole regole applicate.
Un permesso singolo prevale sempre sul ruolo?
Sì, un permesso attivato o revocato manualmente sulla scheda della persona ha la precedenza sul comportamento previsto dal solo ruolo per quella funzione specifica.
Cosa succede a un override quando arriva la scadenza?
Il permesso aggiuntivo viene ritirato automaticamente alla data impostata, senza bisogno di intervenire di nuovo sulla scheda utente.
Come faccio a sapere se un manager è mono-sede o multi-sede?
Controlla l’elenco delle sedi assegnate nella sua scheda utente: se ne ha più di una, è un manager multi-sede.
Dove verifico cosa vede davvero una persona dopo tutte le modifiche?
Nella pagina di audit dei permessi (/admin/roles/audit), che mostra i permessi effettivamente attivi sede per sede, comprese eccezioni e override.
Questa guida ti è stata utile?
Hai ancora bisogno di aiuto?
Descrivi il problema: alleghiamo in automatico pagina, sede, organizzazione e ruolo.
Contatta l’assistenza